NIS2 ist die EU-Richtlinie 2022/2555 zur Netz- und Informationssicherheit (ABl. L 333 vom 27.12.2022, S. 80). In Deutschland gilt sie über das NIS2-Umsetzungsgesetz, in Kraft seit dem 06.12.2025; es hat das BSI-Gesetz (BSIG) grundlegend neu gefasst — heute neun Teile mit 66 Paragrafen und zwei Anlagen. Weshalb das für Überwachungstechnik maßgeblich ist: Warum KRITIS und NIS2
Wer betroffen ist
Rund 29.500 Unternehmen und Bundesbehörden fallen unter NIS2 — gegenüber rund 4.500 im früheren KRITIS-System. Das Gesetz unterscheidet besonders wichtige und wichtige Einrichtungen; maßgeblich sind der Sektor nach Anlage 1 oder Anlage 2 des BSIG und die Unternehmensgröße. Die Sektoren der Anlage 1 · die Sektoren der Anlage 2 · Herleitung im Einzelnen: Wer ist betroffen?
Registrierung
Betroffene Einrichtungen müssen sich beim BSI registrieren (§ 33 BSIG), binnen drei Monaten nach Identifikation. Die reguläre Frist endete am 06.03.2026, eine Nachfrist am 31.07.2026; seit dem 07.03.2026 kann das BSI Zwangsgelder festsetzen. Zum Stichtag waren erst rund 11.500 von 29.500 Einrichtungen registriert. Wer die Registrierung noch nicht vollzogen hat, sollte sie unverzüglich nachholen.
Das Ziel der Maßnahmen und die zehn Maßnahmenbereiche
§ 30 Absatz 1 BSIG verpflichtet die Einrichtungen zu geeigneten, verhältnismäßigen und wirksamen technischen und organisatorischen Maßnahmen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten und Prozesse zu vermeiden und die Auswirkungen von Sicherheitsvorfällen möglichst gering zu halten. Ob eine Maßnahme verhältnismäßig ist, bemisst sich nach dem Ausmaß der Risikoexposition, der Größe der Einrichtung, den Umsetzungskosten sowie der Eintrittswahrscheinlichkeit und Schwere von Sicherheitsvorfällen.
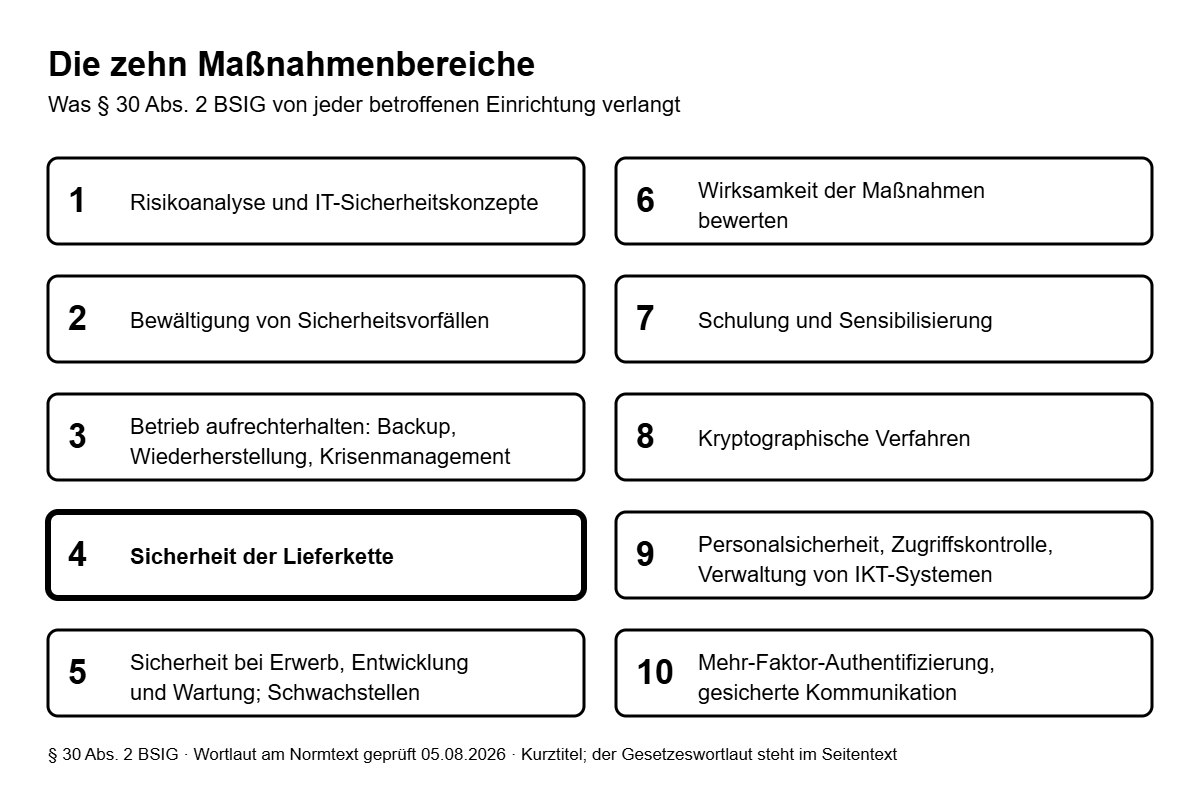
Konkretisiert wird das in zehn Maßnahmenbereichen: Risikoanalyse und Sicherheitskonzepte · Bewältigung von Sicherheitsvorfällen · Betriebsaufrechterhaltung, Backup und Wiederherstellung · Sicherheit der Lieferkette · Sicherheit in Entwicklung und Betrieb · Wirksamkeitsbewertung · Schulungen · Kryptografie und Verschlüsselung · Personalsicherheit und Zugangskontrolle · Multi-Faktor-Authentifizierung und sichere Kommunikation (§ 30 Absatz 2 Nummer 1 bis 10 BSIG). [PRÜFEN: Nummerierung und Wortlaut am BSIG n. F.]
Die Sicherheit der Lieferkette (Nummer 4) reicht bis zu den Auftragnehmern: Betreiber müssen die Unbedenklichkeit der eingesetzten Technik belegen können — und reichen diese Anforderung an ihre Lieferanten weiter. Wie sich diese Regelungstechnik von einer Herstellerliste unterscheidet: Liste oder Maßstab
Verschärfte Anforderungen und Nachweispflicht für kritische Anlagen
Für Betreiber kritischer Anlagen gelten über das Schutzniveau anderer Einrichtungen hinausgehende Maßnahmen als verhältnismäßig, sofern der Aufwand nicht außer Verhältnis zu den Folgen eines Ausfalls der Anlage steht (§ 31 Absatz 1 BSIG). Zusätzlich müssen sie die Umsetzung ihrer Maßnahmen dem BSI nachweisen: durch Sicherheitsaudits, Prüfungen oder Zertifizierungen, erstmals frühestens drei Jahre nach der Einstufung und danach alle drei Jahre (§ 39 BSIG). Die Ergebnisse einschließlich der aufgedeckten Sicherheitsmängel sind zu übermitteln. Für die physische Resilienz kann die zuständige Behörde Bestandteile dieser Nachweise anfordern (§ 16 Absatz 1 KRITISDachG). Damit entsteht die Dokumentationskette, die der Betreiber an seine Lieferanten weiterreicht.
Meldekette und Geschäftsleitung
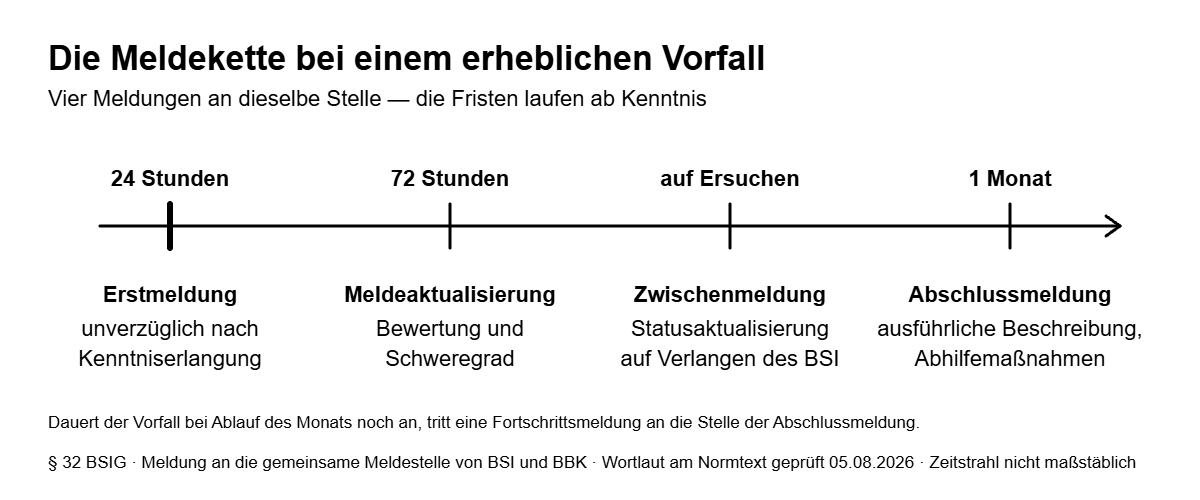
Erhebliche Sicherheitsvorfälle sind gestaffelt zu melden: Frühwarnung binnen 24 Stunden, Erstmeldung mit Schwereeinschätzung binnen 72 Stunden, Abschlussbericht binnen eines Monats (§ 32 BSIG). Die Geschäftsleitung muss die Maßnahmen persönlich genehmigen, ihre Umsetzung überwachen und sich regelmäßig schulen — bei Verletzung haftet sie persönlich (§ 38 BSIG). Bußgelder: bis 10 Mio. € oder 2 % des weltweiten Jahresumsatzes für besonders wichtige, bis 7 Mio. € oder 1,4 % für wichtige Einrichtungen (§ 65 BSIG). [PRÜFEN: Beträge vor Livegang am BSIG n. F. verifizieren.]
Was NIS2 mit physischer Sicherheit zu tun hat
Den physischen Schutz kritischer Anlagen regelt das KRITIS-Dachgesetz. Aber auch NIS2 hat physische Berührungspunkte: Zugangskontrolle und Personalsicherheit (Maßnahme 9), die belegbare Unbedenklichkeit der eingesetzten Technik in der Lieferkette (Maßnahme 4) und Ereignisprotokolle, die als Grundlage der Meldekette dienen (§ 32 BSIG). Video- und Alarmtechnik von KritNis unterstützt diese Punkte mit dokumentierten Ereignisketten und offengelegter Herkunft der Komponenten: Systemköpfe ansehen
Anfrage stellen · Zur Rubrik-Übersicht: Rechtsgrundlagen