KRITIS bezeichnet kritische Infrastrukturen: Anlagen, deren Ausfall oder Beeinträchtigung die Versorgung der Bevölkerung erheblich gefährden würde. Ihr physischer Schutz ist seit 2026 im KRITIS-Dachgesetz bundeseinheitlich geregelt. Weshalb das für Überwachungstechnik maßgeblich ist: Warum KRITIS und NIS2
Das KRITIS-Dachgesetz
Das Dachgesetz zur Stärkung der physischen Resilienz kritischer Anlagen (KRITISDachG) wurde am 16.03.2026 verkündet (BGBl. 2026 I Nr. 66); die Betreiberpflichten gelten seit dem 17.07.2026. Es setzt die europäische CER-Richtlinie (EU) 2022/2557 um [PRÜFEN: Umsetzungsverhältnis am Normtext bestätigen]. Zuständige Behörde für die physische Resilienz ist das Bundesamt für Bevölkerungsschutz und Katastrophenhilfe (BBK); für Sicherheitsvorfälle richten BBK und BSI eine gemeinsame Meldestelle ein. Das Gesetz gilt für Betreiber kritischer Anlagen in zehn Sektoren (§ 4 Absatz 1 KRITISDachG); welche Anlage innerhalb eines Sektors als kritisch gilt, bestimmt eine Rechtsverordnung des Bundesministeriums des Innern (§ 5 Absatz 1). Die zehn Sektoren im Wortlaut · Welche Betreiber das betrifft: Wer ist betroffen?
Pflichten und Fristen für Betreiber
| Pflicht | Frist | Fundstelle |
|---|---|---|
| Registrierung auf der Plattform von BBK und BSI | binnen 3 Monaten nach Identifikation (Plattform seit 17.07.2026 offen) | § 8 KRITISDachG |
| Risikoanalyse und -bewertung | binnen 9 Monaten nach Registrierung, danach mindestens alle 4 Jahre | § 12 KRITISDachG |
| Resilienzplan mit technischen und organisatorischen Maßnahmen | binnen 10 Monaten nach Registrierung | § 13 KRITISDachG |
| Nachweise und Vorlage des Resilienzplans auf Anforderung der Behörde | auf Verlangen | § 16 KRITISDachG |
| Meldung erheblicher Störungen | binnen 24 Stunden | § 18 KRITISDachG |
| Umsetzung und Überwachung durch die Geschäftsleitung | fortlaufend | § 20 KRITISDachG |
Verstöße sind bußgeldbewehrt: bis 1.000.000 € bei Registrierungsverstößen, bis 500.000 € bei Prüfverstößen, bis 200.000 € bei Nichtbefolgung von Anordnungen (§ 24 KRITISDachG). [PRÜFEN: Beträge vor Livegang am Gesetzestext BGBl. 2026 I Nr. 66 verifizieren — Angaben derzeit aus Sekundärquellen.]
Physischer Schutz — was der Resilienzplan praktisch verlangt
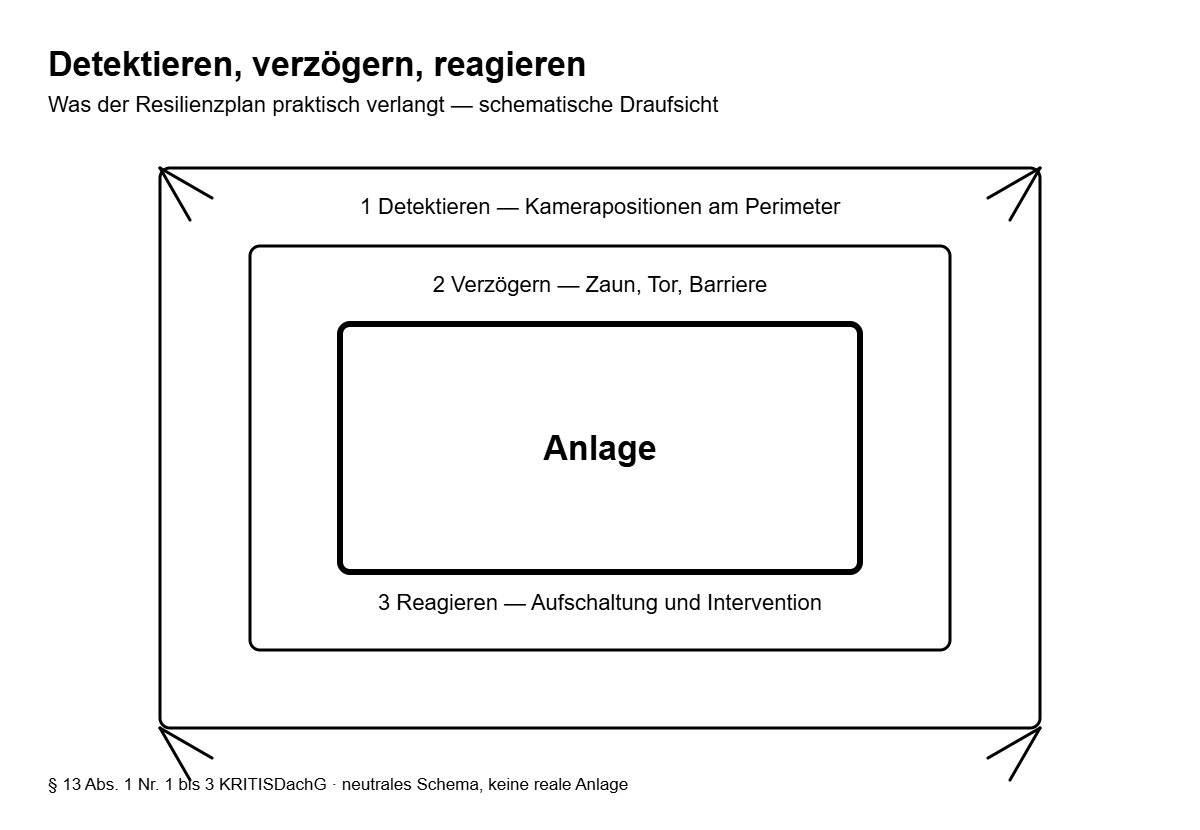
Der Betreiber muss Maßnahmen treffen, um Vorfälle zu verhindern, die Anlage physisch zu schützen, auf Vorfälle zu reagieren und deren Auswirkungen zu begrenzen sowie die kritische Dienstleistung zügig wiederherzustellen (§ 13 Absatz 1 Nummer 1 bis 4 KRITISDachG). Die Maßnahmen müssen verhältnismäßig sein und sollen dem Stand der Technik entsprechen (§ 13 Absatz 2). Daraus folgen die Sicherung des Geländes und der Zugänge (Perimeterschutz), die Erkennung von Eindringen und Sabotage, die lückenlose Dokumentation von Ereignissen als Nachweis gegenüber der Behörde und ein Meldeweg, der die 24-Stunden-Frist des § 18 KRITISDachG einhält.
Die Geschäftsleitung ist persönlich in der Pflicht: Sie hat die Resilienzmaßnahmen umzusetzen und ihre Umsetzung durch Organisationsmaßnahmen sicherzustellen; bei Verletzung haftet sie ihrer Einrichtung für schuldhaft verursachte Schäden (§ 20 KRITISDachG).
Die Cyber- und Informationssicherheit derselben Betreiber regelt ein eigenes Gesetzespaket: NIS2.
Technik für KRITIS-Anlagen
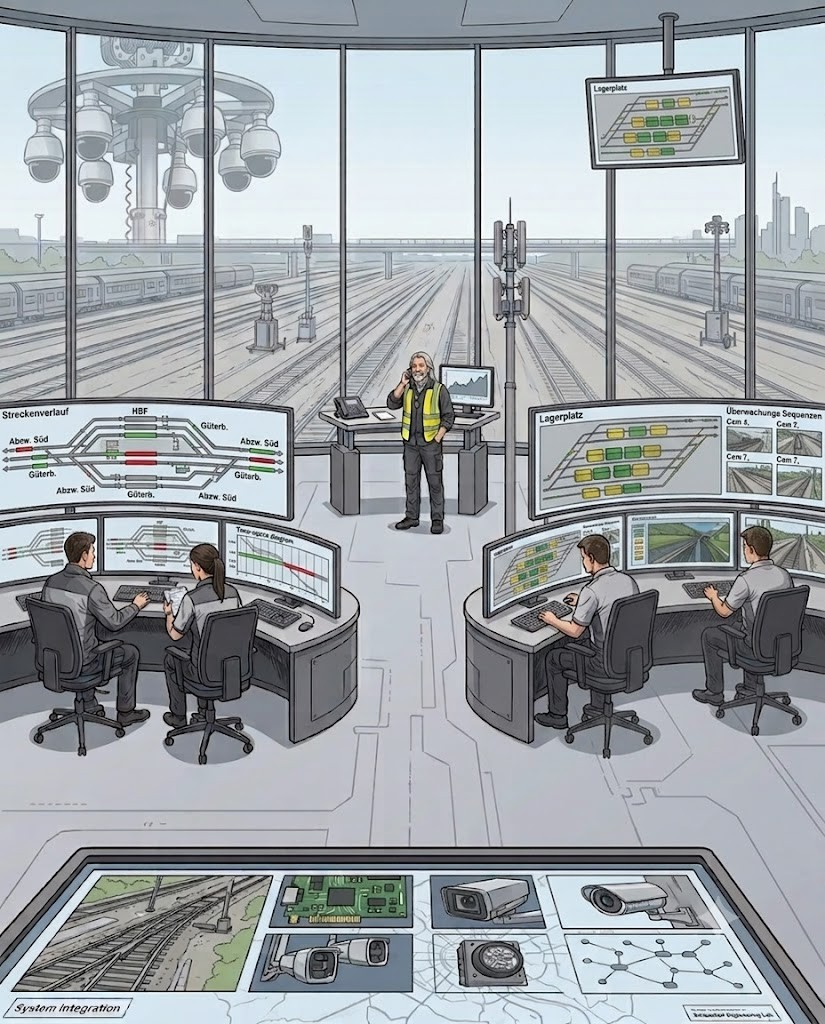
KritNis liefert dafür mobile und autarke Video- und Alarmtechnik mit Aufschaltung auf eine Notruf- und Serviceleitstelle — vom Perimeterschutz bis zur dokumentierten Ereigniskette, mit offengelegter Komponentenherkunft: Systemköpfe für KRITIS-Anlagen
Sie möchten wissen, welche Ausstattung zu Ihrer Anlage passt? Anfrage stellen · Zur Rubrik-Übersicht: Rechtsgrundlagen